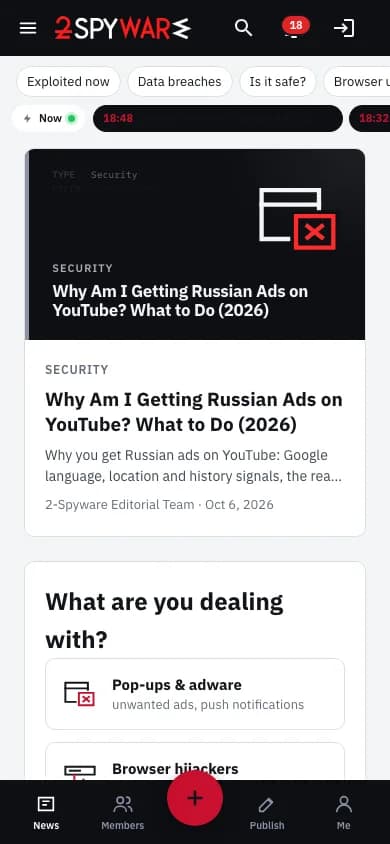
Kas tai per projektas
2-Spyware – tarptautinis, anglų kalba leidžiamas kibernetinio saugumo leidinys. Jis skirtas ne saugumo specialistams, o žmonėms, kurių kompiuteryje, telefone ar naršyklėje staiga atsirado kažkas nesuprantamo. Leidinys gyvuoja nuo 2004 m. ir atsako į tris klausimus, su kuriais žmogus ateina iš paieškos: ar tai saugu, ar tai sukčiai, ir kas čia per grėsmė bei kaip jos atsikratyti.
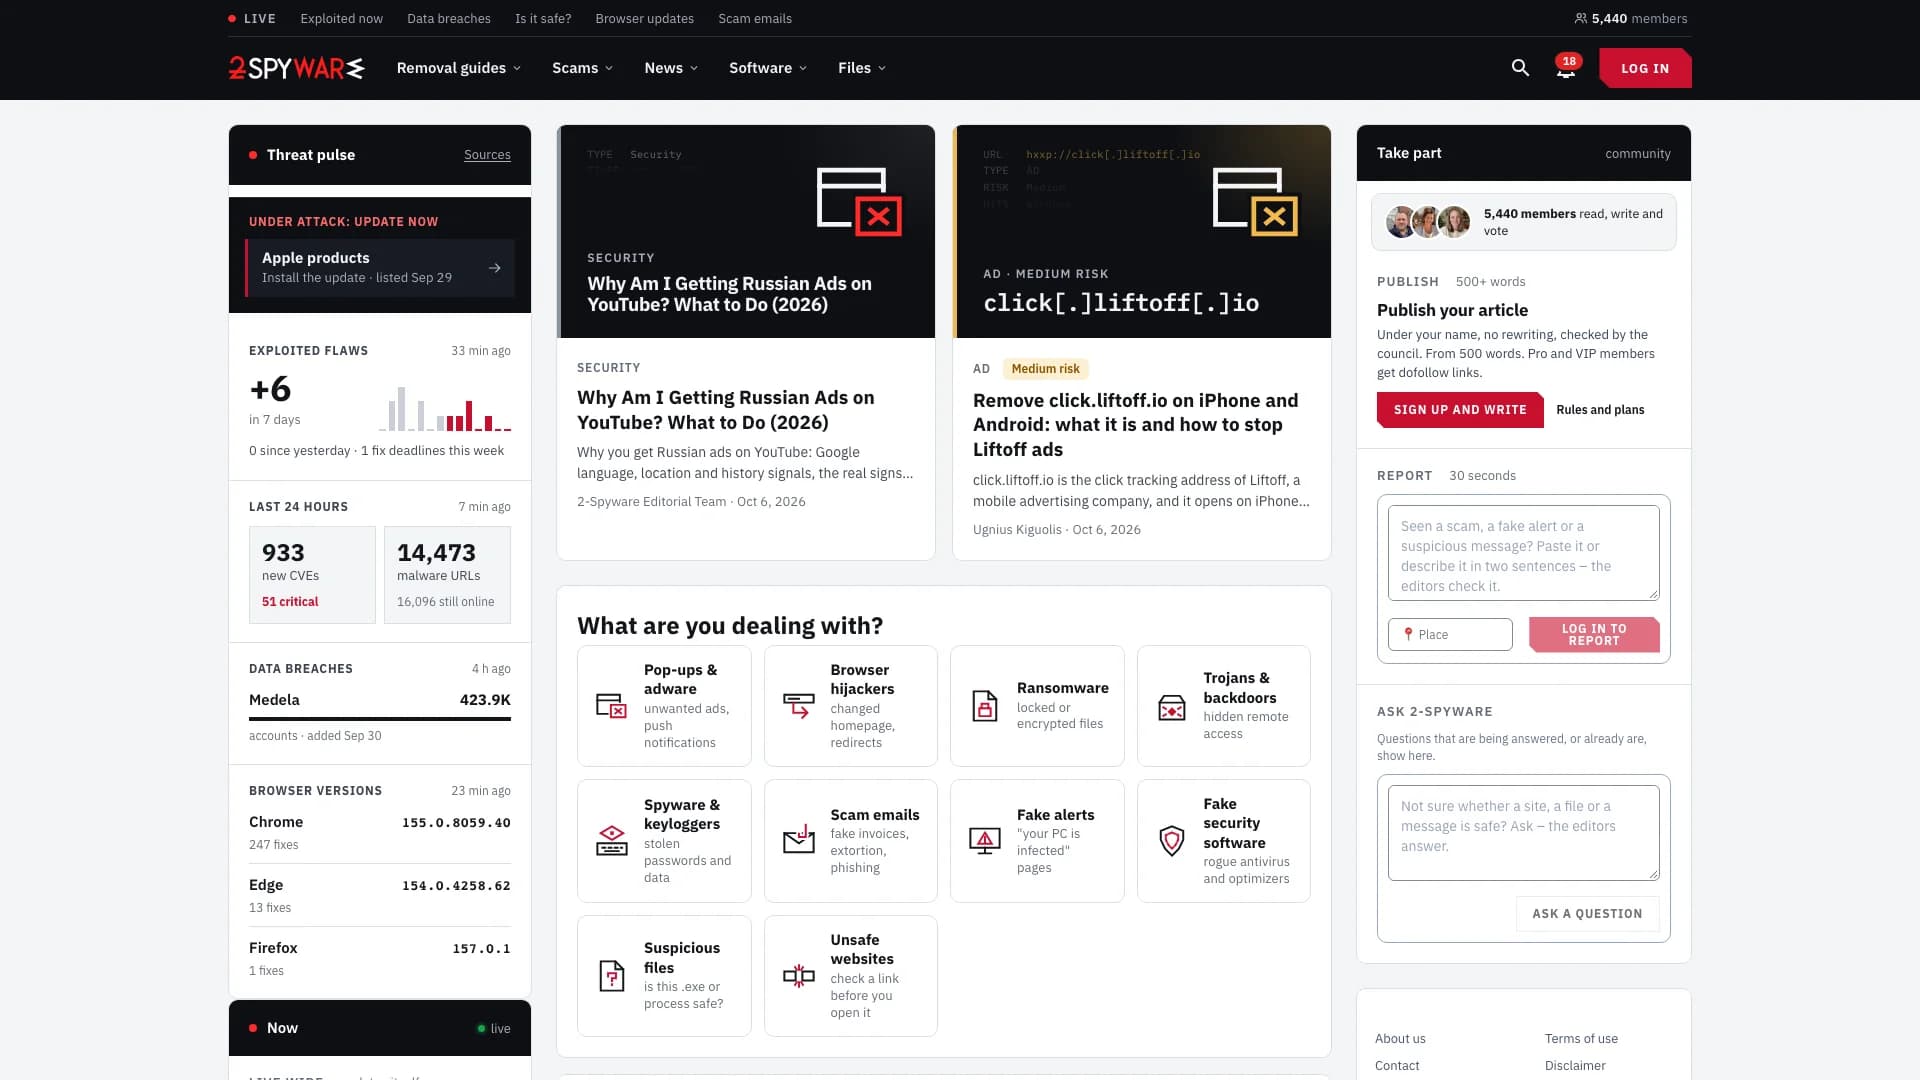
Leidinio stuburas – grėsmių šalinimo gidai: vienas puslapis vienai grėsmei, nuo įkyrių reklamų ir naršyklės užgrobėjų iki išpirkos reikalaujančių programų ir slaptažodžių vagių. Aplink juos – sukčiavimo laiškų atpažinimas, Windows failų ir procesų patikra, svetainių patikra, žingsnių procedūros ir trys gyvų duomenų skiltys: šiuo metu atakose naudojamos saugumo spragos, duomenų nutekėjimai ir naujausios naršyklių versijos.
Problema, kurią sprendžia
Žmogus, kurio ekrane iššoko „Your PC is infected“, apie kibernetinį saugumą negalvoja. Jis nori žinoti du dalykus: ar tai tikra ir ką daryti dabar. Paieška dažniausiai pasiūlo vieną iš dviejų kraštutinumų: tyrėjų tinklaraštį, parašytą kitiems tyrėjams, arba trumpą puslapį, kurio vienintelis tikslas – kuo greičiau parduoti programą. Pirmasis per sudėtingas, antrasis kelia įtarimą, o abu greitai pasensta, nes sukčių domenai ir kenkėjiškos programos keičiasi kas savaitę.
Svetainė prašo įrodyti, kad nesate robotas. Tik šįkart ne paveikslėliais, o klaviatūra: „paspauskite Win + R, tada Ctrl + V ir Enter“. Paspaudėte, puslapis parašė „Verification complete“, o po minutės kirbtelėjo abejonė. 2-Spyware puslapis apie netikras CAPTCHA jau pirmoje pastraipoje pasako tai, ko reikia: tikra CAPTCHA niekada neprašo nieko klijuoti į Windows, įklijuota komanda dažniausiai parsisiunčia slaptažodžių vagį ar nuotolinės prieigos programą, o jei ją jau paleidote – atsijunkite nuo interneto ir laikykite išsaugotus slaptažodžius pavogtais. Toliau – ką keisti pirmiausia ir ką daryti, jei tai nutiko darbo kompiuteryje.
Toks ir yra kontrastas: ne „dešimt patarimų apie saugumą“, o konkretus atsakymas konkrečiai situacijai, su data, kada faktai patikrinti, ir pirmu žingsniu, kurį galima atlikti tuoj pat.
Kuo naudingas lankytojui
Gidas, kuris prasideda išvada
Kiekvienas šalinimo gidas atsidaro keliais sakiniais: kas tai, kiek pavojinga ir ką daryti. Po jų – santraukos lentelė (tipas, rizika, simptomai, kaip grėsmė pateko, antivirusų aptikimo pavadinimai) ir savarankiško šalinimo kelias su žingsnių skaičiumi bei trukme, pavyzdžiui, „2 žingsniai, apie 6 minutes, programų nereikia“. Žingsniai išdėstyti atskirai Chrome, Edge, Firefox ir Safari naršyklėms, todėl nereikia rinktis iš bendro sąrašo.
Atvirai apie tai, kas patikrinta, o kas ne
Gidai nurodo, kada faktai patikrinti, kurioje Windows versijoje išbandyti žingsniai ir, kas retai pasitaiko, ko redakcija neišbandė. Naršyklės užgrobėjo gide aprašytas testas: ar svetainė prašė leidimo siųsti pranešimus, ar atidarė naujus langus, kur nukeliavo paieška ir kokius slapukus ji paliko. Išpirkos programos gide aiškiai pasakyta, ar egzistuoja nemokamas iššifravimo įrankis, o jei ne – iš kur failus dar galima atgauti.
Ar šis procesas tikras – patikrinate patys
Windows failų ir procesų puslapiai, pavyzdžiui, apie dllhost.exe (užduočių tvarkyklėje jis vadinasi COM Surrogate), paaiškina, kur tikras failas turi būti, kas jį pasirašo ir kokiais argumentais Windows jį paleidžia. Galite pasirinkti savo failą: jo SHA-256 kontrolinė suma apskaičiuojama naršyklėje ir palyginama su indeksuotomis Microsoft versijomis. Pats failas niekur neįkeliamas.
Ar svetainė saugi, dar prieš ją atidarant
Įvedate adresą ir gaunate tris atsakymus: ar jis yra viešame kenkėjiškų svetainių sąraše ir ar tie adresai vis dar veikia, kiek senas domenas pagal viešą registracijos įrašą ir ar redakcija apie jį jau rašė. Puslapis atvirai įspėja, kad švarus rezultatas dar nėra garantija, nes sukčiavimo puslapiai atsiranda greičiau, nei juos suspėja įtraukti į sąrašus.
Laiškas, kuris atrodo „šiek tiek ne taip“
Sukčiavimo laiškų skiltyje – šeši požymiai, pagal kuriuos atpažįstama dauguma tokių laiškų: skubinimas, netikėtas priedas, nesutampantis siuntėjo domenas, prašymas slaptažodžio ar mokėjimo, šantažas be įrodymų ir apmokėjimas dovanų kortelėmis ar kriptovaliuta. Šalia – redakcijos išnagrinėti pavyzdžiai ir forma, kuria registruotas narys gali atsiųsti įtartiną laišką redaktoriui, prieš tai pašalinęs asmens duomenis.
Gyvi duomenys: spragos, nutekėjimai, naršyklės
Skiltis „Exploited now“ rodo saugumo spragas, kurias, pasak JAV kibernetinio saugumo agentūros CISA, užpuolikai jau naudoja, ir paprastais žodžiais paaiškina, ką užpuolikas gauna, ar tai liečia namų naudotoją ir ką atnaujinti. Duomenų nutekėjimų skiltis kiekvienam incidentui parenka patarimus pagal tai, kokie duomenys nutekėjo. Naršyklių puslapis rodo naujausias Chrome, Edge ir Firefox versijas su ištaisytų spragų skaičiumi – užtenka palyginti su savąja.
Kuo įdomus ir išskirtinis
Pirma, leidinys kasdien turi naujų atsakymų. Pradžios puslapio juosta „Threat pulse“ rodo, kiek naujų spragų ir kenkėjiškų adresų užfiksuota per parą, o srautas „Now“ – tą dieną paskelbtus gidus apie ką tik pastebėtus kenkėjiškus serverius. Kai žmogus paieškoje įveda nepažįstamą domeną iš savo naršyklės istorijos, puslapis apie jį gali būti jau parašytas.
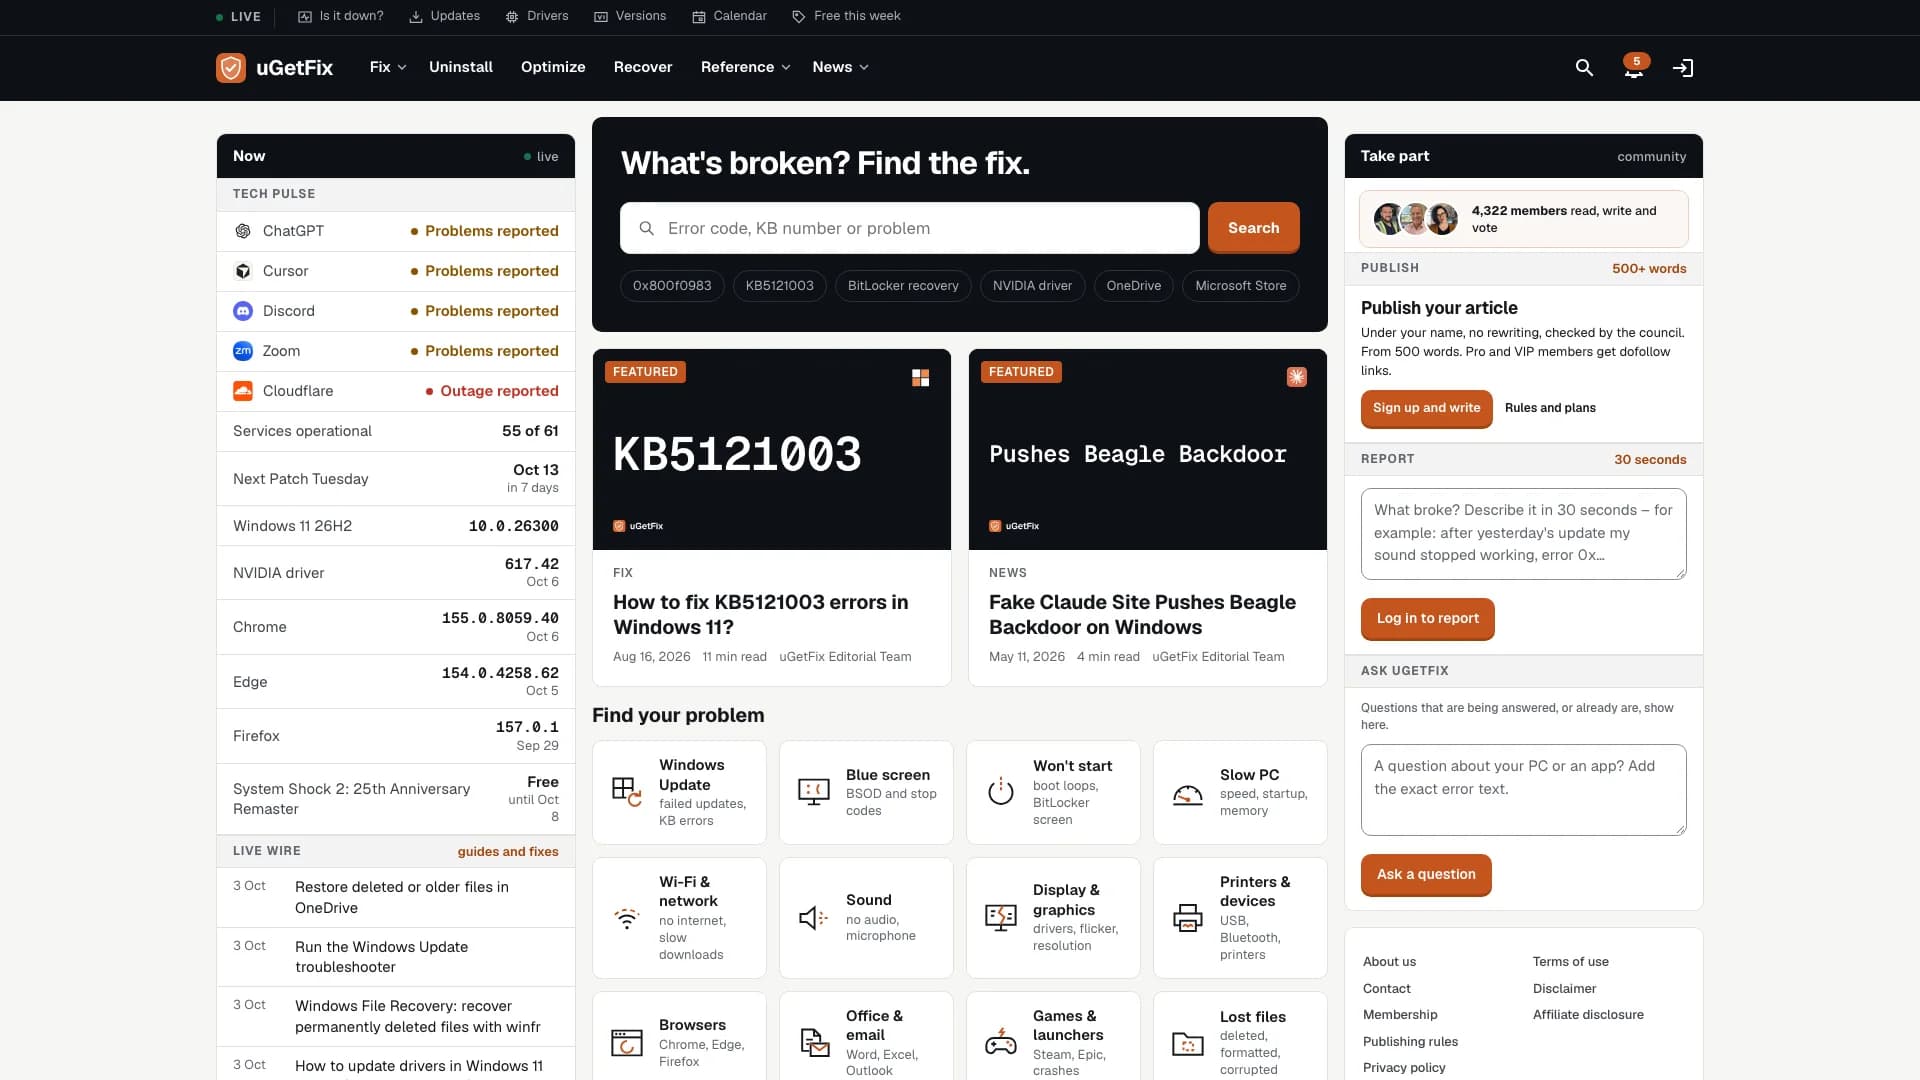
Antra, viskas sudėliota pagal žmogaus klausimą, o ne pagal redakcijos rubrikas. Pradžioje – klausimas „What are you dealing with?“ ir dešimt atsakymų: iššokančios reklamos, pakeistas pradžios puslapis, užšifruoti failai, pavogti slaptažodžiai, netikri įspėjimai, įtartinas .exe failas ar nuoroda, kurią norisi patikrinti prieš atidarant.
Trečia, pasikartojantys veiksmai turi vienus namus. Naršyklės plėtinio pašalinimas, naršyklės atstatymas, hosts failo išvalymas ar Microsoft Defender Offline skenavimas aprašyti po kartą, atskiruose puslapiuose su versijomis kiekvienai sistemai, o gidai į juos tik nukreipia. Kai naršyklė pakeičia meniu, taisoma viena vieta, ne šimtai gidų.
Ketvirta, instrukcija lieka po ranka, kai kompiuteris tvarkomas. Kiekviename gide yra QR kodas: nuskenuojate telefonu ir žingsnius sekate jame, kol dirbate su kompiuteriu. Šalia – spausdinimo ir „išsiųsti sau el. paštu“ mygtukai.
Gera saugumo svetainė negąsdina. Ji per kelias sekundes pasako, kiek iš tiesų pavojinga, ir duoda pirmą žingsnį.
Kas vyksta po gaubtu
Leidinys veikia Next.js ir React pagrindu. Puslapiai atiduodami kaip paruoštas HTML, todėl atsidaro greitai, o paieškos sistemos mato visą gidą, įskaitant žingsnius ir DUK, be papildomo JavaScript vykdymo. Interaktyvios dalys – naršyklių skirtukai, failo patikra, svetainės patikra – įsijungia tik ten, kur jų reikia.
Gyvų skilčių duomenys renkami iš viešų šaltinių: CISA išnaudojamų spragų katalogo, NIST pažeidžiamumų duomenų bazės, FIRST EPSS tikimybių, Have I Been Pwned nutekėjimų katalogo, abuse.ch URLhaus sąrašo, Chrome, Edge ir Firefox leidimų informacijos bei RDAP domenų registracijos įrašų. Atskiras puslapis „Data sources“ aprašo kiekvieną šaltinį, kam jis naudojamas ir kokiomis sąlygomis. Paaiškinimai šiuose puslapiuose sudaromi pagal fiksuotas taisykles, ne kalbos modeliu: spragos tipas iš CISA pavadinimo susiejamas su standartiniu aprašu, o patarimai po nutekėjimo parenkami pagal nutekėjusių duomenų rūšis.
Saugumo svetainė, kuri pati laikosi to, ką moko
Kenkėjiški adresai visur rašomi neutralizuota forma (hxxp, [.]), kad jų nebūtų galima atidaryti netyčia. Svetainė neieško žmonių pagal el. pašto adresą – tam nukreipia į Have I Been Pwned. Failo patikra vyksta naršyklėje, o analitikos ir rinkodaros slapukai įjungiami tik lankytojui sutikus.
Paieškai kiekvienas puslapio tipas turi savo struktūrinius duomenis: gidai – Article ir FAQPage, procedūros – HowTo su atskirais žingsniais, failų puslapiai – TechArticle ir SoftwareApplication, visur – naršymo kelias ir svetainės paieška. Straipsnių sitemap'ai suskirstyti pagal metus, o nauji gidai skelbiami ir per RSS. Apie tokį darbą plačiau – SEO puslapyje.
Kaip jis buvo paleistas
Naujoji 2-Spyware versija – ne tuščias startas, o daugiau nei dvidešimties metų archyvo atnaujinimas. Sitemap'e yra straipsnių nuo 2004-ųjų, gidų adresai išlaiko pažįstamą formą (remove-….html, file-….html), o seni gidai peržiūrimi iš naujo: 2025 m. paskelbtas naršyklės užgrobėjo aprašas 2026 m. spalį gavo naują testą ir skyrių apie tai, kas pasikeitė nuo pirmo pranešimo, o 2018 m. puslapis apie Windows procesą virto patikros įrankiu. Netrukus ši versija pakeis dabartinę svetainę adresu 2-spyware.com.
Jei turite seną, bet vertingą archyvą, apie perkėlimą į naują sistemą neprarandant paieškos pozicijų skaitykite migracijos iš WordPress puslapyje.
Ką tai reikštų jūsų verslui
Kodėl toks leidinys yra stiprus turinio verslas? Nes klausimai „ar tai virusas“ ir „kaip tai pašalinti“ niekada nesibaigia: kiekviena savaitė atneša naujų domenų, naujų sukčiavimo laiškų ir naujų spragų, o žmogus, kartą radęs aiškų atsakymą, grįžta su kitu klausimu. Tą patį principą – į nerimą keliantį klausimą atsakyti greitai, sąžiningai ir su pirmu žingsniu – galima pritaikyti ir kitur:
- IT pagalbos įmonei – viešas puslapis „ar šis laiškas tikras“ ir procedūrų biblioteka, kurią klientų darbuotojai atsidaro patys, o paskambinę jau žino, kas nutiko.
- Antivirusų ar saugumo sprendimų pardavėjui – grėsmių žinynas, kuriame produktas yra vienas iš aiškiai įvardytų kelių, o pasitikėjimą kuria atviras „ką išbandėme ir ko ne“.
- Kompiuterių ar telefonų remonto servisui – simptomų žinynas („lėtai veikia“, „iššoka reklamos“) su žingsniais, ką pabandyti patiems, ir aiškia riba, kada laikas registruotis remontui.
- Programinės įrangos kūrėjui – puslapis, kuris parodo, kaip atpažinti tikrą jūsų programos procesą: vieta, parašas ir kontrolinės sumos patikra naršyklėje.
Visais atvejais svetainė tampa vieta, į kurią ateinama su problema, o išeinama su sprendimu, ir būtent tai paieškos sistemos bei DI asistentai mieliausiai cituoja. Nuo ko pradėti, aprašyta svetainių kūrimo puslapyje.